صفحه قفل ویندوز دیگر بهتنهایی مانع دسترسی مهاجمان نیست
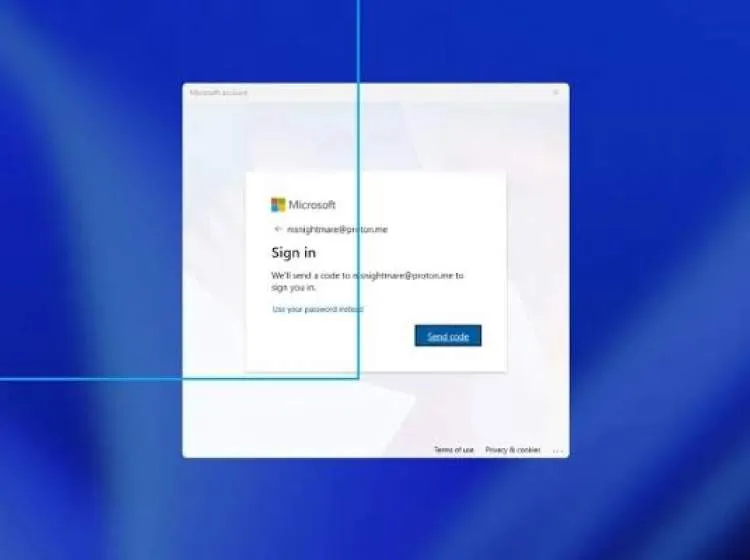
به گزارش پایگاه خبری پایداری ملی به نقل از افتانا، یک روش جدید دور زدن صفحه قفل ویندوز با نام FastUnlock شناسایی شده است که به مهاجمان دارای دسترسی فیزیکی به رایانه اجازه میدهد بدون وارد کردن رمز عبور و ورود به حساب کاربری، برنامههایی را روی سیستم اجرا کنند. این روش که در حال حاضر هیچ وصله امنیتی رسمی برای آن منتشر نشده، به مهاجم دسترسی محدودی میدهد و امکان دستیابی به سطح دسترسی مدیر سیستم (Administrator) را فراهم نمیکند. این تکنیک در روزهای اخیر، توسط پژوهشگری با نامهای مستعار MSNightmare و Nightmare Eclipse منتشر شد. شرکت امنیت سایبری ThreatLocker نیز در همان روز این روش را بهصورت مستقل آزمایش و عملکرد آن را تأیید کرد.
بر اساس بررسیهای انجامشده، FastUnlock روی تمام رایانههای ویندوزی قابل اجرا نیست و استفاده از آن به وجود چند شرط مشخص بستگی دارد. مهاجم باید بهصورت فیزیکی به دستگاه دسترسی داشته باشد و امکان دسترسی به یک حساب مایکروسافت از طریق گزینههای بازیابی موجود در صفحه قفل ویندوز فراهم باشد. این روش همچنین از قابلیت Narrator یا صفحهخوان داخلی ویندوز برای تعامل با صفحه قفل و عبور از محدودیتهای آن استفاده میکند.
در آزمایش شرکت ThreatLocker، پژوهشگران توانستند از طریق این روش به محیطی دسترسی پیدا کنند که امکان اجرای برنامهها را در اختیار آنها قرار میداد. این دسترسی تحت حسابی محدود با نام WSIAccount انجام میشد که برخلاف حساب مدیر سیستم، مجوزهای مدیریتی ندارد. جزئیات منتشرشده از سوی پژوهشگر در مخزن گیتهاب FastUnlock شامل توضیحات متنی محدودی است و بیشتر بر نمایش ویدئویی روش تمرکز دارد. به همین دلیل، گزارش آزمایش مستقل ThreatLocker اطلاعات روشنتری درباره نحوه عملکرد این تکنیک ارائه میکند.
نکته قابل توجه این است که استفاده از رمزنگاری BitLocker نیز لزوماً مانع اجرای این حمله نمیشود. در بسیاری از رایانهها، ماژول امنیتی TPM بهگونهای پیکربندی شده است که هنگام روشن شدن دستگاه، درایو رمزگذاریشده را بهصورت خودکار باز میکند و نیازی به وارد کردن پین توسط کاربر نیست. در چنین شرایطی، زمانی که صفحه قفل ویندوز نمایش داده میشود، اطلاعات درایو از قبل در دسترس سیستم قرار گرفتهاند و مهاجم میتواند از روش FastUnlock استفاده کند.
البته این تکنیک به معنای شکستن رمزنگاری BitLocker یا استخراج کلید رمزگذاری نیست؛ بلکه از شرایطی استفاده میکند که در آن سیستم پس از راهاندازی عادی، درایو را بهطور خودکار رمزگشایی کرده است. با این حال، همین موضوع میتواند امنیت اطلاعات رایانههایی را که در اختیار افراد غیرمجاز قرار میگیرند، با تهدید مواجه کند.
تا زمان انتشار این گزارش، مایکروسافت هیچ وصله یا اطلاعیه رسمی درباره این آسیبپذیری منتشر نکرده است. همچنین فهرست دقیقی از نسخههای آسیبپذیر ویندوز در دسترس نیست و هنوز شواهدی مبنی بر استفاده عملی از این روش در حملات سایبری واقعی گزارش نشده است.
با توجه به نبود راهکار اصلاحی رسمی، کارشناسان توصیه میکنند سازمانها و کاربران برای کاهش ریسک، کنترل فیزیکی دستگاههای خود را جدیتر بگیرند و از قرار گرفتن رایانههای حساس در دسترس افراد غیرمجاز جلوگیری کنند. همچنین فعالسازی قابلیت درخواست PIN هنگام راهاندازی BitLocker، بهجای بازگشایی خودکار درایو با استفاده از TPM، میتواند یک لایه حفاظتی مؤثر ایجاد کند. خاموش کردن کامل یا قرار دادن دستگاه در حالت Hibernate هنگام خروج از دسترس کاربر نیز اهمیت دارد؛ زیرا استفاده از PIN راهاندازی BitLocker تنها زمانی مؤثر است که دستگاه هنوز راهاندازی نشده باشد. در نتیجه، رایانهای که روشن است و صرفاً در صفحه قفل قرار دارد، همچنان ممکن است در معرض این نوع حمله باشد.
تا زمان انتشار اصلاحیه رسمی از سوی مایکروسافت، توصیه میشود کاربران و مدیران فناوری اطلاعات، وضعیت امنیتی سیستمهای خود را بررسی کرده و برای دریافت بهروزرسانیها و اطلاعیههای بعدی این شرکت آماده باشند.