آنچه در GISEC ۲۰۲۶ گذشت؛ از هوش مصنوعی تا بازتعریف تابآوری سایبری
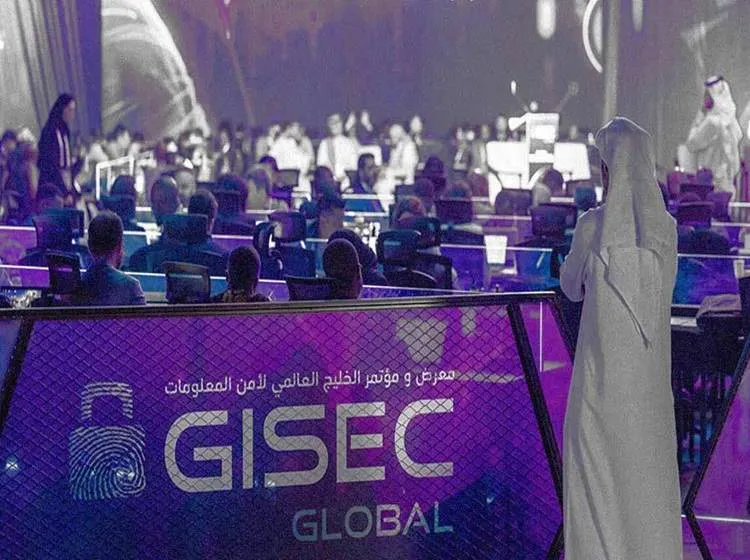
به گزارش پایگاه خبری پایداری ملی به نقل از افتانا، پانزدهمین دوره GISEC Global ۲۰۲۶ در دبی در شرایطی به پایان رسید که سه روز گفتوگو، نمایش فناوری و تمرینهای عملی این رویداد، تصویری از یک میدان سایبری ارائه کرد که در آن مرز میان حمله و دفاع، فناوری و حاکمیت و حتی فضای دیجیتال و زیرساختهای فیزیکی روزبهروز کمرنگتر میشود. هوش مصنوعی تقریباً در تمام لایههای رویداد حضور داشت؛ از حملات و مهندسی اجتماعی مبتنی بر هوش مصنوعی و دیپفیک گرفته تا هوش مصنوعی عاملمحور (Agentic AI)، امنیت زیرساختهای حیاتی، حاکمیت داده و آمادگی در برابر تهدیدات کوانتومی.
GISEC با شعار «امنیت سایبری در اولویت؛ نظم جدید دیجیتال» (Cyber First: The New Digital Order) از ۱۶ تا ۱۸ سپتامبر در مرکز نمایشگاهی دبی در اکسپوسیتی برگزار شد و بیش از ۷۵۰ برند، بیش از ۳۵۰ سخنران و نمایندگانی از ۱۸۲ کشور را گرد هم آورد. به گفته برگزارکنندگان، نمایشگاه امسال نسبت به دوره قبل حدود ۲۰ درصد بزرگتر شده بود و علاوه بر برنامههای تخصصی صحنه اصلی (Main Stage)، صحنه دولتی (Government Stage)، صحنه زیرساختهای حیاتی (Critical Infrastructure Stage) و صحنه دارک (Dark Stage)، نشستهای سطح بالای حاکمیتی و برنامههای عملی آموزشی و رقابتی نیز در آن برگزار شد. اما آنچه GISEC امسال را از یک نمایشگاه صرفاً فناورانه جدا میکرد، تغییر پرسش اصلی بود: مسئله دیگر فقط این نبود که چگونه یک سامانه را در برابر نفوذ محافظت کنیم؛ بحث بر سر این بود که وقتی هوش مصنوعی به بازیگری فعال در اقتصاد و زیرساخت تبدیل شده، سازمانها و دولتها چگونه باید کنترل، اعتماد و امکان ادامه فعالیت خود را حفظ کنند.
در نخستین روز، این موضوع در نشست «امنیت سایبری نظم جدید را تعریف میکند» (Cybersecurity Is Defining the New Order) با سخنان محمد الکویتی (Mohammed Al Kuwaiti)، رئیس امنیت سایبری دولت امارات، به شکلی صریح مطرح شد. او گفت: «فرهنگ امنیت سایبری مسئولیت همه است. نخستین خط دفاعی ما همچنان جامعه است.» الکویتی در همین سخنرانی بر ارتباط امنیت سایبری با امنیت ملی و اقتصادی تأکید کرد و گفت مقابله با تهدیدهای جدید تنها با اتکا به فناوری ممکن نیست و مشارکت جامعه و سازمانها نیز بخشی از دفاع سایبری است.
در همان روز، یکی از چهرههای متفاوت رویداد از زاویهای کاملاً متفاوت به همین مسئله پرداخت. مایکل کلی (Michael Kelly)، بازیگر سرشناس بینالمللی، در سخنرانی اصلی خود با عنوان «دهه دیپفیک؛ آنچه هالیوود زودتر آموخت» (The Deepfake Decade: What Hollywood Learned First) درباره تبدیل شدن چهره و صدا به بخشی از هویت دیجیتال سخن گفت. او با اشاره به تجربه صنعت سرگرمی هشدار داد: «صدا و چهره شما هویت شماست. هیچکس نباید بدون اطلاع و رضایت شما از آنها استفاده کند.» بحث او در ادامه بر احراز هویت، اصالت محتوا، رضایت افراد و کنترل بر محتوای تولیدشده با هوش مصنوعی متمرکز بود. این بخش از برنامه در کنار دادههای مطرحشده درباره رشد تقلب و جعل هویت مبتنی بر هوش مصنوعی، نشان داد که مسئله دیپفیک دیگر محدود به تولید تصاویر جعلی نیست؛ بلکه مستقیماً به اعتماد به هویت دیجیتال و امکان تشخیص محتوای واقعی از ساختگی مربوط میشود.
همزمان، در نشست «ضرورت حاکمیت هوش مصنوعی: دفاع از اقتصاد دیجیتال ۲۸ تریلیون دلاری» (The AI Sovereignty Imperative: Defending the US$۲۸ Trillion Digital Economy)، موضوع از سطح هویت فردی به سطح حاکمیت فناوری و اقتصاد دیجیتال رسید.
این نشست در ۱۶ سپتامبر با حضور الکویتی، سابرا کوماراسوامی (Subra Kumaraswamy)، مدیر ارشد امنیت اطلاعات ویزا (Visa) در آمریکا، کریستوف بلاسیاو (Christophe Blassiau)، مدیر ارشد امنیت اطلاعات اشنایدر الکتریک (Schneider Electric) در فرانسه، الکس اتومتیل (Alex Attumalil)، مدیر ارشد امنیت اطلاعات جهانی آندر آرمور (Under Armour) در آمریکا و سولومون گیلبرت (Solomon Gilbert)، پژوهشگر امنیت سایبری و هکر سابق و با مدیریت آلوک جا (Alok Jha)، سردبیر علم و فناوری اکونومیست (The Economist)، برگزار شد. محور بحث، حفاظت از زیرساختهای هوش مصنوعی، حاکمیت داده و فناوری و تابآوری اقتصاد دیجیتال بود. حضور این ترکیب بینالمللی اهمیت داشت، چون مسئله حاکمیت هوش مصنوعی در GISEC صرفاً از منظر دولتها مطرح نشد. حضور مدیران امنیت شرکتهایی مانند ویزا و اشنایدر الکتریک در کنار یک پژوهشگر امنیتی با سابقه هک، نشان میداد که حفاظت از زیرساختهای دیجیتال و مدلهای هوش مصنوعی همزمان به مسئله دولتها، شرکتهای جهانی و متخصصان دفاع سایبری تبدیل شده است.
در همین حال، گفتوگوهای تخصصی با فعالان بینالمللی در حاشیه نمایشگاه، تصویر دقیقتری از ریسکهای پیشرو ارائه کرد. گاوین میلارد (Gavin Millard)، معاون اطلاعات شرکت تنابل (Tenable)، در گفتوگویی رسانههای منطقهای گفت مسئله دیگر صرفاً پیدا کردن آسیبپذیریها نیست، بلکه باید مشخص شود کدام مواجههها یا اکسپوژرها (Exposures) واقعاً میتوانند به یک رخداد اثرگذار بر کسبوکار منجر شوند. او درباره نقش هوش مصنوعی نیز هشدار داد که مسئله اصلی خود فناوری نیست، بلکه سطح دسترسی است که سازمانها به آن میدهند. از نگاه او، وقتی سرویس هوش مصنوعی به یک هویت دارای دسترسی در محیط سازمانی تبدیل میشود، باید مانند سایر هویتهای حساس مدیریت و ممیزی شود. این تغییر نگاه در خود نمایشگاه نیز دیده میشد. پرا دیپ منون پرینچری (Pradeep Menon Perinchery)، مدیر ارشد هوش مصنوعی و امنیت شرکت پارامونت اَشور (Paramount Assure)، در یکی از این گفتوگوهای حاشیهای نمایشگاه از یک تشبیه ساده استفاده کرد: «هوش مصنوعی یک وسیله نقلیه است؛ امنیت سایبری کمربندی است که برای سریع رفتن باید آن را ببندید.» او در همان گفتوگو امنیت را بخشی از امکان استفاده واقعی از هوش مصنوعی دانست، نه عاملی که قرار است سرعت توسعه آن را متوقف کند. از سوی دیگر، یاسین واتلال (Yassin Watlal)، مدیر مهندسی سیستمها و معمار راهکار در کراوداسترایک (CrowdStrike)، در همان بحث درباره سرعت حملات سایبری گفت فاصله میان دسترسی اولیه مهاجم و حرکت جانبی در شبکه از ساعتها به چند ثانیه کاهش یافته است. او همچنین «پایش هویت» را یکی از نقاط کور سازمانها دانست؛ مسئلهای که با ورود هوش مصنوعی عاملمحور اهمیت بیشتری پیدا میکند، زیرا عاملهای هوش مصنوعی نیز خود دارای سطح دسترسی و امتیاز هستند.
روز دوم GISEC این بحث را یک گام جلوتر برد. در برنامههای مربوط به زیرساختهای حیاتی و امنیت هوش مصنوعی (Critical Infrastructure and AI Security)، تمرکز از حفاظت صرف شبکه به پیامد واقعی حمله منتقل شد. آسیبپذیری رابطهای انسان و ماشین (HMI)، کنترلکنندههای منطقی قابل برنامهریزی (PLC)، سیستمهای ایمنی صنعتی و دیگر اجزای محیطهای سیستمهای کنترل صنعتی (ICS) و فناوری عملیاتی (OT) بررسی شد و متخصصان درباره امکان تبدیل یک رخداد دیجیتال به اختلال در عملیات فیزیکی هشدار دادند. موضوع دوقلوهای دیجیتال (Digital Twins) نیز مطرح شد؛ جایی که دستکاری دادههای حسگر، مدلها یا جریانهای داده میتواند تصویر مجازی یک دارایی فیزیکی را مخدوش کند. در همین چارچوب، فادی یونس (Fady Younes)، مدیرعامل بخش امنیت سایبری سیسکو (Cisco) در منطقه متاک (METAC)، در نشستهای روز دوم گفت: «همزمان با اینکه هوش مصنوعی و هوش مصنوعی عاملمحور نوآوری را شتاب میدهند، مقیاس و پیچیدگی ریسک سایبری را نیز افزایش میدهند.» او تأکید کرد سازمانها باید عاملهای هوش مصنوعی را با همان جدیتی که انسانها و نرمافزارهای خود را ایمن میکنند، تحت کنترل قرار دهند و در مقابل، از هوش مصنوعی برای پاسخگویی به تهدیدهایی استفاده کنند که با سرعت ماشین عمل میکنند.
الکس اتومتیل (Alex Attumalil)، مدیر ارشد امنیت اطلاعات جهانی آندر آرمور (Under Armour)، نیز در برنامه روز دوم از زاویه نیروی انسانی به مسئله نگاه کرد. او گفت شکاف نیروی متخصص امنیت سایبری را نمیتوان صرفاً با استخدام بیشتر حل کرد، زیرا همزمان با افزایش سرعت و مقیاس تهدیدها، سازمانها باید از هوش مصنوعی برای خودکارسازی وظایف تکراری استفاده کنند تا متخصصان روی تصمیمهای پیچیدهتر تمرکز کنند؛ با این حال، نظارت انسانی همچنان ضروری است.
موضوع کمبود نیروی متخصص در همین روز از سطح یک بحث عمومی فراتر رفت. مرکز امنیت الکترونیکی دبی (Dubai Electronic Security Center - DESC) در نشست تخصصی ائتلاف بینالمللی نیروی کار امنیت سایبری (International Coalition for Cybersecurity Workforce)، همکاری بینالمللی برای هماهنگ کردن استانداردهای مهارتی، چارچوبهای آموزشی و مسیرهای شغلی امنیت سایبری را بررسی کرد. بشرا البلوشی (Bushra Al Blooshi)، مدیر اجرایی حاکمیت و مدیریت ریسک امنیت سایبری مرکز امنیت الکترونیکی دبی، در این نشست گفت توسعه ظرفیتهای سایبری دیگر نمیتواند صرفاً در مرزهای ملی دنبال شود و نیاز به چارچوبها و مسیرهای حرفهای قابلتطبیق میان کشورها وجود دارد. در حوزه زیرساخت نیز این نگاه به همکاری بینالمللی محدود نماند. پل پیوتروفسکی (Paul Piotrowski)، مدرس مؤسسه سنس (SANS Institute) و مهندس ارشد امنیت فناوری عملیاتی در شرکت شل (Shell)، در نخستین روز یک دوره آموزشی کامل درباره «دفاع از زیرساختهای حیاتی: ورود به امنیت ICS/OT» (Defending Critical Infrastructure: Breaking Into ICS/OT Security) برگزار کرد که از معماری سیستمهای کنترل صنعتی (ICS) و اجزایی مانند HMI، PLC و سیستمهای ایمنی تا کنترلهای کلیدی امنیت صنعتی را پوشش میداد. هدف این برنامه، تمرکز بر کنترلهایی بود که از تجربه حملات واقعی به محیطهای صنعتی استخراج شدهاند.
در پنل مربوط به تابآوری سایبری صنعت نفت و گاز با عنوان «تابآوری عملیاتی در صنعت نفت و گاز» (Operational Resilience in Oil and Gas) نیز علی عبدالله حسن سلمان (Ali Abdulla Hasan Salman)، مدیر ارشد فناوری اطلاعات وزارت نفت و محیط زیست بحرین، گفت صنعت نفت و گاز «فقط یک صنعت دیگر نیست، بلکه موتور کل اقتصاد است» و افزود: «وقتی این بخش مختل شود، کل اکوسیستم تحت تأثیر قرار میگیرد.» خالد الطنیجی (Khaled Al Teneiji)، رئیس امنیت سایبری شرکت انوک (ENOC)، نیز در همان پنل با پرهیز از تقسیمبندی ساده «IT در برابر OT» گفت سازمانها باید پیامدهای احتمالی تهدید را در فرایندهای کسبوکار خود ترسیم کنند؛ زیرا یک تهدید میتواند از IT به OT منتقل شود و در نهایت «اثر جنبشی» ایجاد کند.
فارغ از نشستهای تخصصی این سه روز، حضور شرکتهای بزرگ بینالمللی و استارتاپها نیز قاعدتا بخش قابل توجه رویداد امسال بود؛ غرفههایی که میزبان بازدیدکنندگان از تازهترین دستاوردهایشان بودند؛ از انمهای آشنای دنیای فناوری گرفته تا نوپاها و شرکتهای منطقهای جویای نام و فرصت. هوش مصنوعی امنیتی، امنیت ابری، Zero Trust، امنیت داده، پاسخ به رخداد، SASE، SIEM و امنیت شبکه و زیرساخت از جمله حوزههای پررنگ نمایشگاه بودند. شرکتهایی مانند Huawei نیز بر ترکیب AI، Cloud و Cyber Resilience تمرکز کردند و از راهکارهایی برای مقابله با تهدیدهایی مانند Prompt Injection، نشت داده و حملات علیه مدلهای هوش مصنوعی سخن گفتند. در کنار شرکتهای بینالمللی، بازیگران منطقهای نیز تلاش کردند توانمندیهای بومی خود را به نمایش بگذارند. برای نمونه، شرکت اماراتی Paramount در جریان GISEC از SoCMate، یک دستیار هوش مصنوعی برای تحقیقات امنیتی در SOC، رونمایی کرد. همچنین مرکز امنیت الکترونیکی دبی (DESC) از چند ابتکار امنیتی رونمایی کرد که یکی از آنها SARAAB، یک مدل متنباز هوش مصنوعی برای شناسایی ویدئوهای Deepfake، بود. این نمونهها نشان میدهد بخش مهمی از رویداد امسال به توسعه راهکارهای امنیتی مبتنی بر AI در خود منطقه اختصاص داشت.
توسعه نیروی انسانی و نسل آینده متخصصان سایبری نیز از دیگر ابعاد GISEC ۲۰۲۶ بود. رقابتهای سایبری، برنامههای آموزشی، Women in Cyber، برنامههای منتورینگ و رقابت School of Cyber Defense بخشی از این رویکرد بودند. در مرحله نهایی دومین دوره School of Cyber Defense، بیش از ۴۰۰ دانشجو از دانشگاههای امارات ثبتنام کرده بودند و پنج تیم به مرحله نهایی رسیدند. در پایان، تیم Middlesex University Dubai رتبه نخست را کسب کرد و تیمهای American University of Sharjah و Abu Dhabi Polytechnic به ترتیب دوم و سوم شدند.
مباحثی که در GISEC ۲۰۲۶ مطرح شد، تلاشی بود برای شفاف کردن تصویر آینده فناوری بر محور هوش مصنوعی. در چنین تصویری، امنیت سایبری دیگر یک لایه جداگانه روی فناوری نیست و به همین دلیل، یکی از خطوط مشترک میان سخنرانان GISEC امسال نه موضوع حذف کامل تهدیدها، بلکه کاهش زمان واکنش، افزایش دید، کنترل دسترسی، تابآوری و حفظ توان ادامه فعالیت بود؛ رویکردی که در آن امنیت سایبری بیش از گذشته به بخشی از طراحی کسبوکار، زیرساخت و حکمرانی دیجیتال تبدیل شده است.